··조회 5,276
액티브 디렉토리의 물리적 논리적 구조
※ 학습 요약 정리는 편의상 경어체를 사용하지 않았습니다.

1. 도메인과 도메인 컨트롤러, 글로벌 카탈로그(Domains & Domain Controllers, Global Catalog)
액티브 디렉토리에서 "도메인은 보안 경계 단위이면서 복제단위이다."
라는 이 말이 중요하다고 한다.(시험에 자주 나온다고 하던데...) 이것을 영어로 표현하면,
A Domain is a Security Boundary
A Domain is a Unit of Replication 라고 한다. ^^
일단 도메인은 우리가 흔히 생각하는 것처럼 itmembers.net과 같은 것으로 생각하면 된다.
잠깐 주워들은 지식을 말하자면, Windows NT 4에서 하나의 도메인에는 약 5,000개 정도의 사용자 계정을 수용할 수 있었다고 한다. 그러니 사용자가 5,000명 이상인 대기업에서는 모든 계정을 수용하기 위해 여러 개의 도메인을 만들어야 했다. 그러나 Windows 2000은 1,500만개 이상의 사용자 계정을 수용할 수 있다. 정말 어마어마하지 않은가?
Windows 2000에서 사용자 계정은 특정한 도메인에 있다. 즉 sbm 이라는 사용자가 itmembers.net라는 도메인에 소속되어 있다면 사용자 계정은 sbm@itmembers.net가 된다. 사용자를 구분할 때 sbm@itmembers.net와 같은 형식을 UPN(User PrincipalName)이라고 한다. 해당 도메인에 속한 모든 사용자 정보를 UPN으로 구분하여 저장된 데이터베이스를 글로벌 카탈로그(GC)라고 한다.
그런데 이 회사의 서버가 20대라고 가정하자. 그러면 '손병목'이라는 사용자에 대한 정보를 20대의 서버가 모두 가지고 있는가? 그건 아니다. 그렇게 20대의 서버가 모두 관리한다면 '손병목'이라는 사용자에 대한 정보를 수정하려면 20대의 서버의 정보를 다시 갱신을 해야된다. 패스워드를 바꾸려고해도 20대의 서버에 모두 접속해서 바꿔줘야한다. 그것도 매번. (말도 안된다.)
지난 시간에 액티브 디렉토리는 NTDS.DIT를 관리하는 프로그램이라고 정의한 적이 있다. NTDS.DIT에는 사용자에 대한 정보 등이 들어있다. 자, 그러면 '손병목'이라는 사용자가 서버에 접속하기 위해서는 먼저 인증을 받아야 한다. 즉 로그온을 해야한다. '손병목'이라는 사용자의 계정 sbm을 입력하고 패스워드 ***을 입력해서 서버에 접속해야한다. 그러면 인증 서버는 sbm 계정을 가진 사용자는 itmembers.net의 사용자임이 확실하다고 인증을 하게 된다. 바로 이렇게 인증을 할 수 있는 서버를 일명 로그온 서버라고 하는데, 로그온 서버에는 당연히 NTDS.DIT가 있을 것이다. 그리고 몇 대의 서버를 이렇게 인증 서버로 사용한다면 각각의 서버에는 NTDS.DIT 복사본이 있을 것이다.
여기서 NTDS.DIT를 보유하고 있는 서버(로그온 서버)를 도메인 컨트롤러, 액티브 디렉토리 서버라고 한다.(도메인 컨트롤러는 NTDS.DIT를 보유하고 있는 특정 컴퓨터를 가리키는 물리적 단위이다.) 도메인 컨트롤러는 사용자 로그온 프로세스를 관리하고 인증하고 디렉토리를 검색하고 디렉토리 데이터를 저장한다. 한 도메인은 최소한 하나 이상의 도메인 컨트롤러가 있다. 그리고 인증을 위해 도메인 컨트롤러를 참조하는 컴퓨터의 그룹을 도메인이라고 한다. (도메인은 도메인 컨트롤러 및 이를 참조하는 여러 컴퓨터의 그룹을 나타내는 논리적 단위이다.)
위의 영문의 뜻을 다시 살펴보면, 인증을 위해 도메인 컨트롤러를 참조하는 컴퓨터 그룹을 도메인이라고 정의했으니, 당연히 도메인은 인증-보안의 단위가 된다.(A Domain is a Security Boundary)
또한 특정 도메인 내의 모든 도메인 컨트롤러는 액티브 디렉토리에 정보가 변경되었을 때 이 변경 내용을 해당 도메인의 다른 모든 도메인 컨트롤러에 복제할 수 있다.(A Domain is a Unit of Recplication) 액티브 디렉토리 복제는 멀티마스터 복제 방식을 이용한다.
2. 조직 단위(OU;Organizational Unit)와 그룹
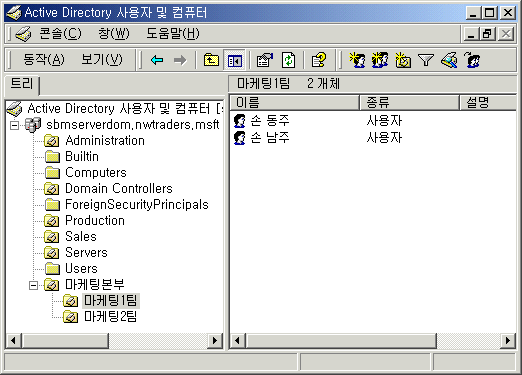
Windows 2000 관리 도구로 보면 OU는 마치 폴더와 같이 생겼다.
OU로는 서로 다른 정책이 있는 사용자 세트를 만들 수 있다. [정책은 OU, 도메인, 사이트 단위로 적용된다. 이후에 자세히 다룬다.]
예를 들어 한 회사에서 마케팅 부서와 총무 부서, 개발 부서의 OU를 만들고, 해당 OU 안에 마케팅 1팀, 마케팅 2팀 등과 같이 각 팀에 해당되는 OU를 만들 수 있다. 이렇게 만들어진 OU에 해당 OU의 사용자와 컴퓨터 계정을 관리할 수 있는 사용자 세트를 만들 수도 있다.
사용자에게 OU의 제어권을 주는 것을 OU의 제어권을 위임(dedegate)한다고 표현한다. 도메인 관리자의 권한 중 일부를 특정 사용자에게 위임한다는 뜻이다.
그런데 OU와 흔히 혼동하는 것으로 그룹이라는 것이 있다. [그룹에 대한 자세한 내용은 이후에 다루기로 한다]
① 사용자 계정은 하나의 OU에만 속할 수 있다 : 마치 내가 대학에서 중국어과에만 속했지, 중국어과이면서 영어과일 수는 없는 것과 같다.
② 사용자 계정은 여러 그룹의 멤버가 될 수 있다 : 마치 내가 중국어과 학생이지만 여러 동아리의 멤버가 될 수 있는 것과 같다.
3. 트리와 프리스트(Tree & Forest)
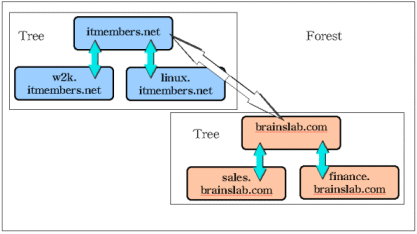
itmembers.net 도메인을 w2k.itmembers.net과 linux.itmembers.net와 같이 두 개의 하위 도메인으로 나눌 수 있다. 이처럼 부모-자식 도메인 관계로 형성된 Windows 2000의 도메인 계층 구조를 도메인 트리라고 한다. 이 때 처음 만든 itmembers.net도메인을 루트 트리라고 한다.
모든 자식 도메인은 부모 도메인과 Two-way Transitive 트러스트 관계를 갖는다.(트러스트란 서로 다른 도메인에 속한 사용자가 상대 도메인의 자원을 사용하기 위해 맺는 도메인 간의 규칙)
포리스트는 스키마와 글로벌 카탈로그를 공유한다.
4. 사이트(Sites)
쉽게 말하자면 흔히 LAN이라고 불리우는 지역 네트워크를 사이트라고 한다. 이를 MOC에서는 "고속 연결된 하나 이상의 인터넷 프로토콜 서브넷으로 구성"된 것이라고 정의하고 있다. 즉 거리나 회선 속도 등 물리적 환경을 고려하여 묶어 놓은 단위를 말한다.

1. 도메인과 도메인 컨트롤러, 글로벌 카탈로그(Domains & Domain Controllers, Global Catalog)
액티브 디렉토리에서 "도메인은 보안 경계 단위이면서 복제단위이다."
라는 이 말이 중요하다고 한다.(시험에 자주 나온다고 하던데...) 이것을 영어로 표현하면,
A Domain is a Security Boundary
A Domain is a Unit of Replication 라고 한다. ^^
일단 도메인은 우리가 흔히 생각하는 것처럼 itmembers.net과 같은 것으로 생각하면 된다.
잠깐 주워들은 지식을 말하자면, Windows NT 4에서 하나의 도메인에는 약 5,000개 정도의 사용자 계정을 수용할 수 있었다고 한다. 그러니 사용자가 5,000명 이상인 대기업에서는 모든 계정을 수용하기 위해 여러 개의 도메인을 만들어야 했다. 그러나 Windows 2000은 1,500만개 이상의 사용자 계정을 수용할 수 있다. 정말 어마어마하지 않은가?
Windows 2000에서 사용자 계정은 특정한 도메인에 있다. 즉 sbm 이라는 사용자가 itmembers.net라는 도메인에 소속되어 있다면 사용자 계정은 sbm@itmembers.net가 된다. 사용자를 구분할 때 sbm@itmembers.net와 같은 형식을 UPN(User PrincipalName)이라고 한다. 해당 도메인에 속한 모든 사용자 정보를 UPN으로 구분하여 저장된 데이터베이스를 글로벌 카탈로그(GC)라고 한다.
그런데 이 회사의 서버가 20대라고 가정하자. 그러면 '손병목'이라는 사용자에 대한 정보를 20대의 서버가 모두 가지고 있는가? 그건 아니다. 그렇게 20대의 서버가 모두 관리한다면 '손병목'이라는 사용자에 대한 정보를 수정하려면 20대의 서버의 정보를 다시 갱신을 해야된다. 패스워드를 바꾸려고해도 20대의 서버에 모두 접속해서 바꿔줘야한다. 그것도 매번. (말도 안된다.)
지난 시간에 액티브 디렉토리는 NTDS.DIT를 관리하는 프로그램이라고 정의한 적이 있다. NTDS.DIT에는 사용자에 대한 정보 등이 들어있다. 자, 그러면 '손병목'이라는 사용자가 서버에 접속하기 위해서는 먼저 인증을 받아야 한다. 즉 로그온을 해야한다. '손병목'이라는 사용자의 계정 sbm을 입력하고 패스워드 ***을 입력해서 서버에 접속해야한다. 그러면 인증 서버는 sbm 계정을 가진 사용자는 itmembers.net의 사용자임이 확실하다고 인증을 하게 된다. 바로 이렇게 인증을 할 수 있는 서버를 일명 로그온 서버라고 하는데, 로그온 서버에는 당연히 NTDS.DIT가 있을 것이다. 그리고 몇 대의 서버를 이렇게 인증 서버로 사용한다면 각각의 서버에는 NTDS.DIT 복사본이 있을 것이다.
여기서 NTDS.DIT를 보유하고 있는 서버(로그온 서버)를 도메인 컨트롤러, 액티브 디렉토리 서버라고 한다.(도메인 컨트롤러는 NTDS.DIT를 보유하고 있는 특정 컴퓨터를 가리키는 물리적 단위이다.) 도메인 컨트롤러는 사용자 로그온 프로세스를 관리하고 인증하고 디렉토리를 검색하고 디렉토리 데이터를 저장한다. 한 도메인은 최소한 하나 이상의 도메인 컨트롤러가 있다. 그리고 인증을 위해 도메인 컨트롤러를 참조하는 컴퓨터의 그룹을 도메인이라고 한다. (도메인은 도메인 컨트롤러 및 이를 참조하는 여러 컴퓨터의 그룹을 나타내는 논리적 단위이다.)
위의 영문의 뜻을 다시 살펴보면, 인증을 위해 도메인 컨트롤러를 참조하는 컴퓨터 그룹을 도메인이라고 정의했으니, 당연히 도메인은 인증-보안의 단위가 된다.(A Domain is a Security Boundary)
또한 특정 도메인 내의 모든 도메인 컨트롤러는 액티브 디렉토리에 정보가 변경되었을 때 이 변경 내용을 해당 도메인의 다른 모든 도메인 컨트롤러에 복제할 수 있다.(A Domain is a Unit of Recplication) 액티브 디렉토리 복제는 멀티마스터 복제 방식을 이용한다.
2. 조직 단위(OU;Organizational Unit)와 그룹
Windows 2000 관리 도구로 보면 OU는 마치 폴더와 같이 생겼다.
OU로는 서로 다른 정책이 있는 사용자 세트를 만들 수 있다. [정책은 OU, 도메인, 사이트 단위로 적용된다. 이후에 자세히 다룬다.]
예를 들어 한 회사에서 마케팅 부서와 총무 부서, 개발 부서의 OU를 만들고, 해당 OU 안에 마케팅 1팀, 마케팅 2팀 등과 같이 각 팀에 해당되는 OU를 만들 수 있다. 이렇게 만들어진 OU에 해당 OU의 사용자와 컴퓨터 계정을 관리할 수 있는 사용자 세트를 만들 수도 있다.
사용자에게 OU의 제어권을 주는 것을 OU의 제어권을 위임(dedegate)한다고 표현한다. 도메인 관리자의 권한 중 일부를 특정 사용자에게 위임한다는 뜻이다.
그런데 OU와 흔히 혼동하는 것으로 그룹이라는 것이 있다. [그룹에 대한 자세한 내용은 이후에 다루기로 한다]
① 사용자 계정은 하나의 OU에만 속할 수 있다 : 마치 내가 대학에서 중국어과에만 속했지, 중국어과이면서 영어과일 수는 없는 것과 같다.
② 사용자 계정은 여러 그룹의 멤버가 될 수 있다 : 마치 내가 중국어과 학생이지만 여러 동아리의 멤버가 될 수 있는 것과 같다.
3. 트리와 프리스트(Tree & Forest)
itmembers.net 도메인을 w2k.itmembers.net과 linux.itmembers.net와 같이 두 개의 하위 도메인으로 나눌 수 있다. 이처럼 부모-자식 도메인 관계로 형성된 Windows 2000의 도메인 계층 구조를 도메인 트리라고 한다. 이 때 처음 만든 itmembers.net도메인을 루트 트리라고 한다.
모든 자식 도메인은 부모 도메인과 Two-way Transitive 트러스트 관계를 갖는다.(트러스트란 서로 다른 도메인에 속한 사용자가 상대 도메인의 자원을 사용하기 위해 맺는 도메인 간의 규칙)
포리스트는 스키마와 글로벌 카탈로그를 공유한다.
4. 사이트(Sites)
쉽게 말하자면 흔히 LAN이라고 불리우는 지역 네트워크를 사이트라고 한다. 이를 MOC에서는 "고속 연결된 하나 이상의 인터넷 프로토콜 서브넷으로 구성"된 것이라고 정의하고 있다. 즉 거리나 회선 속도 등 물리적 환경을 고려하여 묶어 놓은 단위를 말한다.